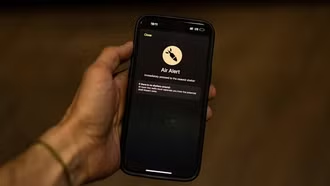
Nga và Ukraine đồng loạt thông báo ứng dụng cảnh báo không kích bị tấn công mạng
Các ứng dụng điện thoại dùng để phát cảnh báo không kích tới người dân của Nga và Ukraine lần lượt bị tấn công mạng, khiến hệ thống phát đi cảnh báo giả.
Các ứng dụng điện thoại dùng để phát cảnh báo không kích tới người dân của Nga và Ukraine lần lượt bị tấn công mạng, khiến hệ thống phát đi cảnh báo giả.
Các đối tượng lừa đảo trên không gian mạng sử dụng nhiều thủ đoạn tinh vi, mạo danh cán bộ cơ quan Bảo hiểm xã hội (BHXH), công an hoặc cán bộ phường/xã để lừa đảo liên quan đến BHXH, bảo hiểm y tế.
Hàng loạt ngân hàng, tập đoàn tại Hàn Quốc và Nhật Bản liên tục bị tấn công mạng, nghi có sự hỗ trợ của trí tuệ nhân tạo (AI). Các chuyên gia cảnh báo AI đang giúp tội phạm mạng hành động nhanh hơn, rẻ hơn và khó bị phát hiện hơn, buộc doanh nghiệp hai nước phải gấp rút siết chặt phòng thủ.
Không chỉ giả danh cơ quan chức năng, các đối tượng lừa đảo còn lợi dụng những hoạt động mang ý nghĩa nhân văn, như: giải chạy thiện nguyện; hoạt động trải nghiệm dành cho trẻ em; cuộc thi, sự kiện thể thao; trao học bổng… để tạo lòng tin, dẫn dụ người dân chuyển tiền, hoặc truy cập các ứng dụng không an toàn nhằm chiếm đoạt tài sản.

Chính quyền Thụy Điển đã mở cuộc điều tra về khả năng nền tảng chính phủ điện tử của nước này bị tin tặc xâm nhập, làm rò rỉ dữ liệu nhạy cảm và thông tin cá nhân.

Dữ liệu bị rò rỉ không bao gồm thông tin ngân hàng hay mật khẩu, mà chủ yếu là dữ liệu nhận dạng như họ tên và thư điện tử, chủ yếu liên quan đến những người thụ hưởng chương trình Pass’Sport.

Chính phủ Nhật Bản dự định tổ chức cuộc diễn tập, với sự tham gia của chính quyền thủ đô Tokyo và các doanh nghiệp hạ tầng chủ chốt, nhằm chuẩn bị cho nguy cơ xảy ra sự cố hạ tầng quy mô lớn do tấn công mạng và các nguyên nhân khác.
Trong thời điểm cả nước đang tích cực tham gia đóng góp ý kiến vào các dự thảo Văn kiện trình Đại hội đại biểu toàn quốc lần thứ XIV của Đảng, Cơ quan an ninh phát hiện hình thức tấn công mạng mới, tinh vi; núp bóng dưới các tệp tài liệu.

Các chuyên gia an ninh mạng Bkav đánh giá, Việt Nam nằm trong nhóm quốc gia có nguy cơ cao bị tấn công bởi lỗ hổng nghiêm trọng có tên gọi Session Reaper trên nền tảng thương mại điện tử của Adobe.

Trung tâm An ninh mạng Quốc gia của Anh ghi nhận hơn 200 sự cố lớn chỉ trong 1 năm.

Nhà cung cấp dịch vụ Internet và di động Dodo và iPrimus của Australia mới đây tiếp tục trở thành mục tiêu của tấn công an ninh mạng, khiến dữ liệu của hơn 1.600 khách hàng bị rò rỉ.
Theo một nghiên cứu mới từ công ty bảo hiểm QBE, các cuộc tấn công bằng mã độc tống tiền (ransomware) dự kiến sẽ tăng hơn 40% trong hai năm tới, với số lượng nạn nhân bị nêu tên trên các trang web rò rỉ dữ liệu được dự báo sẽ vượt 7.000 vào cuối năm 2026.
Trong kỷ nguyên số, mỗi lỗ hổng bảo mật là cơ hội cho hacker xâm nhập. Chuẩn hóa hệ thống, xây dựng quy trình an ninh mạng và phát triển công nghệ nội địa là giải pháp giúp Việt Nam bảo vệ dữ liệu trước các mối nguy đang gia tăng.
Ngày 22/9, Cơ quan quản lý mạng Hàn Quốc cho biết, dữ liệu từ khoảng 20 công ty quản lý tài sản tại nước này đã bị xâm nhập trong một vụ tấn công mạng hồi đầu tháng 9.
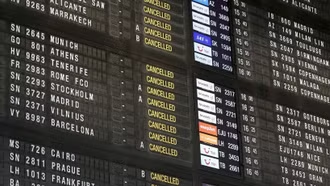
Riêng tại Sân bay Brussels (Bỉ), nhà chức trách cho hay các hãng hàng không đã được yêu cầu hủy 50% số chuyến bay khởi hành trong ngày 21/9.
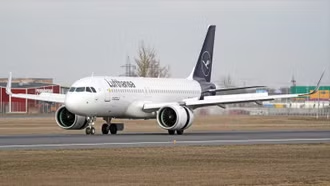
Một vụ tấn công mạng đã gây gián đoạn hoạt động tại một số sân bay châu Âu, khiến nhiều chuyến bay tại sân bay Brussels và Berlin bị hoãn và hủy.
Phần lớn trong số 289,2 tỷ euro thiệt hại được 1.002 công ty báo cáo là tổn thất sản xuất cụ thể hoặc trộm cắp, nhưng chi phí pháp lý và khắc phục cũng rất đáng kể.
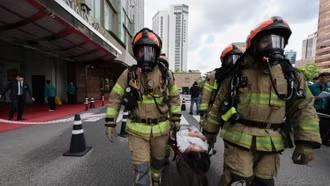
Cả khu vực công và tư của Hàn Quốc cùng tham gia diễn tập ứng phó tấn công mạng và tấn công bằng UAV, tập trung bảo vệ cơ sở hạ tầng trọng yếu như viễn thông, tài chính, cảng biển và hệ thống khí đốt.
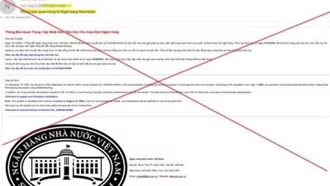
Kẻ gian mạo danh trang web các ngân hàng thương mại, thậm chí cả Ngân hàng Nhà nước để chèn mã độc có thể lấy cắp thông tin cá nhân, thông tin tài khoản ngân hàng để chiếm đoạt tiền.
Hãng tin Bloomberg ngày 22/7 dẫn các nguồn tin cho biết Cơ quan An ninh Hạt nhân Quốc gia Mỹ (NSA) đã trở thành mục tiêu trong một loạt vụ tấn công mạng nhắm vào phần mềm quản lý tài liệu SharePoint của Microsoft.