Cảnh sát các nước hợp lực "bẻ" chuỗi tấn công mạng Lockbit

Các cơ quan an ninh của Anh, Mỹ, Cơ quan Cảnh sát Liên minh châu Âu (Europol) cùng các cơ quan cảnh sát quốc tế khác đã phối hợp thực hiện chiến dịch truy tìm và đánh sập mạng lưới tội phạm mạng Lockbit, chuyên thực hiện các cuộc tấn công bằng mã độc giành quyền kiểm soát dữ liệu để tống tiền.

Một trung tâm an ninh mạng. Ảnh minh họa

Trên trang web của Lockbit đăng dòng thông báo nêu rõ trang web hiện do Cơ quan Phòng chống Tội phạm Quốc gia Anh (NCA) kiểm soát, phối hợp với Cục Điều tra liên bang Mỹ (FBI) và các lực lượng hành pháp quốc tế. Người phát ngôn NCA xác nhận trong một chiến dịch vẫn đang được thực hiện, cơ quan này đã can thiệp chặn hoạt động của Lockbit. Trong số các cơ quan cảnh sát tham gia chiến dịch có các lực lượng từ Pháp, Nhật Bản, Thụy Sĩ Canada, Australia, Thụy Điển, Hà Lan, Phần Lan và Đức. Tuy nhiên, truyền thông Anh đưa tin Lockbit tung tin nhắn trên ứng dụng nhắn tin mã hóa thông báo vẫn còn máy chủ dự phòng chưa bị lực lượng hành pháp phát hiện.

Mạng lưới Lockbit đã tấn công một số tổ chức lớn nhất thế giới trong vài tháng gần đây, chủ yếu là đánh cắp dữ liệu nhạy cảm và đe dọa công khai các dữ liệu nếu không được trả tiền chuộc. Lockbit kết nối các nhóm tội phạm mạng để cùng thực hiện các cuộc tấn công bằng các công cụ do mạng lưới này phát triển. Thủ đoạn chính là giành quyền truy cập, mã hóa và khóa các dữ liệu trước khi tống tiền các nạn nhân để đổi lại quyền truy cập, phá mã, phá khóa dữ liệu.

Lockbit bị phát hiện lần đầu tiên năm 2020. Thông tin trên trang web của mạng lưới nêu trụ sở ở Hà Lan, không có động cơ chính trị, chỉ nhắm tới tiền chuộc. Chuyên gia chiến lược an ninh Jon DiMaggio tại công ty an ninh mạng Analyst1, có trụ sở ở Mỹ, đánh giá Lockbit gồm các nhóm tin tặc dùng phần mềm độc hại lớn nhất từng được phát hiện cho tới nay. Các quan chức Mỹ cũng coi Lockbit là mối đe dọa lớn nhất thế giới về tấn công mạng bằng phần mềm độc hại. Lockbit được cho là đã tấn công hơn 1.700 tổ chức ở hầu như mọi lĩnh vực tại Mỹ, từ dịch vụ tài chính, thực phẩm, đến trường học, giao thông và các cơ quan chính phủ. Có thể kể đến vụ việc tháng 11/2023, Lockbit công khai các dữ liệu nội bộ của Boeing và trước đó, hồi đầu năm 2023, Công ty Bưu chính Royal Mail của Anh cũng là nạn nhân của một cuộc tấn công do mạng lưới này thực hiện và bị gián đoạn dịch vụ nghiêm trọng.
TTXVN/Báo Tin tức

Có thể bạn quan tâm

Tin cùng chuyên mục

Khởi tố 3 đối tượng kinh doanh tiền điện tử theo phương thức đa cấp

Khởi tố 3 đối tượng kinh doanh tiền điện tử theo phương thức đa cấp

Văn phòng Cơ quan Cảnh sát điều tra Công an tỉnh Hưng Yên cho biết, đơn vị đã ra quyết định khởi tố vụ án hình sự, khởi tố bị can đối với 3 đối tượng ngày 24/9 về tội “Vi phạm quy định về hoạt động kinh doanh theo phương thức đa cấp”, quy định tại khoản 2 Điều 217a Bộ luật Hình sự.

Xe đầu kéo đi ngược chiều trên cao tốc Nội Bài - Lào Cai, tài xế bị phạt 5 triệu đồng

Xe đầu kéo đi ngược chiều trên cao tốc Nội Bài - Lào Cai, tài xế bị phạt 5 triệu đồng

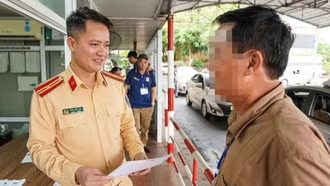
Đội Cảnh sát giao thông đường bộ cao tốc số 1, Phòng 6, Cục Cảnh sát giao thông tiếp nhận thông tin phản ánh về xe đầu kéo biển kiểm soát 19H-081.XX, kéo theo sơ mi rơ moóc 19RM-004.XX, lưu thông không đúng làn đường quy định trên cao tốc Nội Bài - Lào Cai, hướng Hà Nội - Lào Cai.

Công an TPHCM: Bắt nhóm đối tượng liên quan vụ in, phát hành 21.000 cuốn sách trái phép

Công an TPHCM: Bắt nhóm đối tượng liên quan vụ in, phát hành 21.000 cuốn sách trái phép

Qua công tác quản lý nhà nước về hoạt động in ấn và phát hành xuất bản phẩm; Công an TPHCM phát hiện Công ty TNHH in TM Trần Châu Phúc do Trần Năng Tiến (SN 1980, ngụ phường Phú Thọ) làm giám đốc đã in ấn và phát hành 21.000 quyển sách mà không được cơ quan có thẩm quyền cấp phép xuất bản, tái bản theo quy định của pháp luật.

Bệnh viện Việt Đức, Bạch Mai đề nghị giảm nhẹ hình phạt cho cựu Bộ trưởng Y tế cùng 9 bị cáo

Bệnh viện Việt Đức, Bạch Mai đề nghị giảm nhẹ hình phạt cho cựu Bộ trưởng Y tế cùng 9 bị cáo

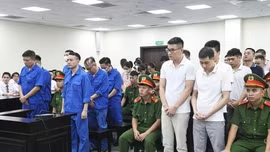
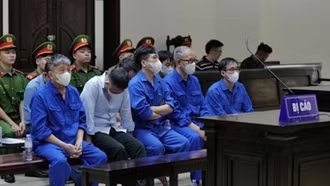
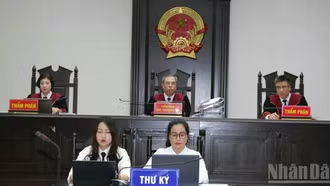
Tại phần xét hỏi ở phiên tòa phúc thẩm xét đơn kháng cáo của cựu Bộ trưởng Y tế Nguyễn Thị Kim Tiến và 9 bị cáo, đa số các bị cáo đều thừa nhận hành vi sai phạm đúng như bản án sơ thẩm quy kết, không kêu oan mà đề nghị cấp phúc thẩm xem xét giảm nhẹ hình phạt cũng như trách nhiệm dân sự.

AI giả giọng người thân: Hãy kiểm tra bằng câu hỏi riêng, quen thuộc

AI giả giọng người thân: Hãy kiểm tra bằng câu hỏi riêng, quen thuộc

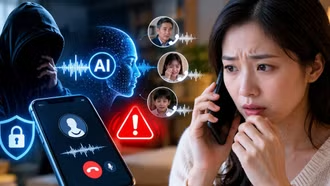
AI có thể tạo giọng nói giả giống người thật đến mức khó nhận biết, khiến những cuộc gọi giả danh người thân trở thành thủ đoạn lừa đảo mới, phải rất cảnh giác. Vội vàng, không kịp xác minh trước một cuộc gọi yêu cầu chuyển tiền gấp có thể khiến nạn nhân mất tài sản nhanh chóng.

Xem xét kháng cáo của cựu Bộ trưởng Y tế Nguyễn Thị Kim Tiến và các bị cáo khác

Xem xét kháng cáo của cựu Bộ trưởng Y tế Nguyễn Thị Kim Tiến và các bị cáo khác

Sáng 25/9, Tòa Phúc thẩm Tòa án nhân dân Tối cao tại Hà Nội mở phiên tòa xem xét đơn kháng cáo xin giảm nhẹ hình phạt, xin hưởng án treo hoặc giảm trách nhiệm bồi thường dân sự của cựu Bộ trưởng Bộ Y tế Nguyễn Thị Kim Tiến cùng 9 bị cáo khác trong vụ án sai phạm tại các Bệnh viện Bạch Mai, Bệnh viện Việt Đức cơ sở 2.

fb yt zl tw