Chiến dịch mạo danh OpenAI và Cục Đăng kiểm để lừa đảo
Các chiêu thức mạo danh trên mạng xã hội và các nền tảng trực tuyến đang ngày càng phổ biến. Cục An toàn thông tin (Bộ Thông tin và Truyền thông) gần đây đã cảnh báo về một loạt hành vi lừa đảo mạo danh OpenAI và Cục Đăng kiểm nhằm đánh vào lòng tin của người dùng. Kẻ xấu tạo ra các trang mạng xã hội giả mạo, đăng tải các sản phẩm với giá rẻ để thu hút người mua. Khi có nạn nhân liên hệ, chúng yêu cầu đặt cọc, sau đó chặn liên lạc để chiếm đoạt tiền.
Trong đó, chiến dịch mạo danh OpenAI thường hướng đến đối tượng người dùng quan tâm đến công nghệ và trí tuệ nhân tạo. Kẻ gian giả mạo các dịch vụ, phần mềm của OpenAI hoặc tạo các chương trình khuyến mãi giả, thu hút người dùng bằng các gói dịch vụ AI giá rẻ hoặc các tính năng độc quyền nhằm chiếm đoạt tiền.
Với chiến dịch mạo danh Cục Đăng kiểm, đối tượng lại nhắm đến người dùng có nhu cầu đăng kiểm xe hoặc các dịch vụ bảo trì xe, bảo hiểm. Kẻ gian lợi dụng lòng tin của người dân với các cơ quan nhà nước để thực hiện hành vi lừa đảo, yêu cầu người dùng thanh toán phí đăng ký, đặt chỗ đăng kiểm hoặc các gói bảo hiểm với chi phí thấp.
Đáng chú ý, các đối tượng còn tạo ra các fanpage giả mạo các chương trình giải trí, đưa ra số tài khoản ngân hàng của chúng và lừa người dùng chuyển tiền. Đây là các chiêu thức tinh vi, lợi dụng hình ảnh của các tổ chức có uy tín để đánh lừa người tiêu dùng thiếu cảnh giác. Do đó, người dùng cần luôn kiểm tra kỹ nguồn gốc của các trang web và chỉ giao dịch thông qua các kênh chính thức của các tổ chức uy tín.
Chiến dịch tấn công của nhóm Lazarus nhắm vào các nhà đầu tư tiền điện tử
Nhóm tin tặc Lazarus - được cho là có liên hệ với Triều Tiên, nổi tiếng với các cuộc tấn công tinh vi nhắm vào nhiều ngành công nghiệp khác nhau. Trong năm 2024, nhóm này đã thực hiện các cuộc tấn công nhắm vào các nhà đầu tư tiền điện tử thông qua lỗ hổng zero-day trên trình duyệt Google Chrome. Các chuyên gia của Kaspersky cho biết, Lazarus đã triển khai mã độc Manuscrypt và sử dụng AI để tạo ra các trang web trò chơi blockchain giả mạo nhằm dẫn dụ người dùng vào bẫy tài chính.
Chiến dịch tấn công này kết hợp giữa kỹ thuật phi kỹ thuật (social engineering) và AI tạo sinh, cho phép Lazarus xây dựng các trang web trò chơi điện tử NFT giả mạo có giao diện hấp dẫn và chân thực. Để tạo độ tin cậy, chúng còn xây dựng các tài khoản mạng xã hội giả mạo trên LinkedIn, X (trước đây là Twitter) để quảng bá trò chơi, thậm chí còn lôi kéo các tài khoản có ảnh hưởng trong lĩnh vực tiền điện tử để mở rộng tầm ảnh hưởng. Những nhà đầu tư tiền điện tử thiếu thận trọng khi tham gia vào trò chơi có thể bị đánh cắp tài sản một cách dễ dàng.
Cảnh báo về hành vi mạo danh của Amazon Global Selling
Trong lĩnh vực thương mại điện tử, Amazon Global Selling Việt Nam đã đưa ra cảnh báo về các vụ lừa đảo mạo danh thương hiệu Amazon nhằm chiếm đoạt tài sản của người dùng. Các đối tượng tạo ra website và tài khoản bán hàng giả mạo, sử dụng logo và tên của Amazon để lừa người dùng chuyển tiền đầu tư hoặc trả phí đăng ký. Hình thức này đánh vào uy tín của Amazon, gây thiệt hại cho cả người dùng và doanh nghiệp thật.
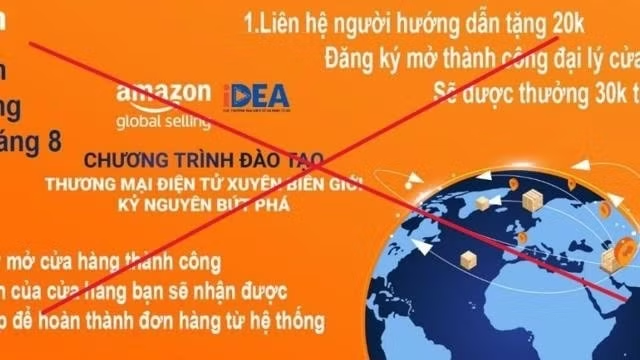
Amazon khuyến cáo người dùng không bao giờ chuyển tiền đầu tư hoặc trả phí cho bất kỳ yêu cầu nào chưa được xác minh từ các kênh chính thức. Để bảo vệ mình, người dùng nên kiểm tra kỹ thông tin trước khi thực hiện bất kỳ giao dịch tài chính nào và chỉ nên sử dụng các kênh chính thức của Amazon để giao dịch.
Các loại lừa đảo phổ biến khác và biện pháp phòng ngừa
Ngoài các hình thức lừa đảo nổi bật kể trên, người dùng cũng cần cảnh giác với các hình thức lừa đảo qua mạng xã hội và tin nhắn. Với hình thức này, kẻ gian thường giả danh người thân hoặc bạn bè, yêu cầu chuyển tiền khẩn cấp với lý do như cần trả viện phí hoặc nợ nần. Chiêu thức này đánh vào lòng tin và sự thương cảm của người dùng, khiến nhiều người dễ dàng mắc bẫy.
Lừa đảo qua cuộc gọi điện thoại (vishing): Các cuộc gọi giả danh từ nhân viên ngân hàng hoặc cơ quan công an, thông báo rằng tài khoản của người dùng gặp "vấn đề pháp lý" hoặc "lỗi bảo mật". Kẻ lừa đảo yêu cầu người dùng cung cấp mã OTP hoặc thông tin tài khoản, từ đó xâm nhập vào tài khoản và chiếm đoạt tài sản.
Lừa đảo qua email (phishing) là một hình thức lừa đảo không mới nhưng vẫn có nhiều người bị mắc bẫy. Cụ thể, kẻ gian gửi email giả mạo từ ngân hàng, dịch vụ thanh toán như PayPal, hoặc cơ quan chính phủ, yêu cầu người dùng đăng nhập tài khoản qua các trang web giả mạo để đánh cắp thông tin cá nhân.
Lợi dụng sự bùng nổ của thị trường tài chính và tiền điện tử, kẻ lừa đảo tạo ra các dự án đầu tư "siêu lợi nhuận" giả mạo nhằm thu hút người dùng đầu tư, sau đó các đối tượng biến mất cùng với số tiền của các nạn nhân.
Lừa đảo bán hàng trực tuyến (online shopping fraud): Kẻ gian lập các trang bán hàng trực tuyến giả mạo với các sản phẩm giá rẻ. Sau khi người dùng thanh toán, hàng không được giao hoặc chất lượng sản phẩm không đúng như mô tả.
Biện pháp bảo mật và phòng ngừa
Để tự bảo vệ bản thân trước các mối đe dọa, các chuyên gia an ninh mạng khuyến nghị người dùng cần tuân thủ các biện pháp bảo mật sau: Cập nhật phần mềm thường xuyên giúp khắc phục lỗ hổng giảm thiểu nguy cơ bị tấn công. Kiểm tra kỹ nguồn gốc thông tin trước khi thực hiện bất kỳ giao dịch tài chính nào; không nên chuyển tiền qua các kênh không rõ nguồn gốc. Các yêu cầu thanh toán bất thường hoặc gấp gáp cần phải được kiểm tra kỹ.
Sử dụng phần mềm bảo mật đáng tin cậy để ngăn chặn mã độc và các mối đe dọa trực tuyến. Không cung cấp thông tin nhạy cảm qua điện thoại hoặc email. Các tổ chức uy tín không bao giờ yêu cầu mã OTP hoặc mật khẩu qua các kênh này. Người dùng nên từ chối cung cấp thông tin nếu cảm thấy có dấu hiệu lừa đảo.
Đặc biệt, bản thân người dùng nên chú trọng nâng cao nhận thức an ninh mạng, thường xuyên cập nhật thông tin về các phương thức lừa đảo mới để có thể nhận diện và ứng phó kịp thời.